「Dockerって結局何のため?」海外エンジニアが議論

姉妹サイトの新着

海外掲示板4chanの/g/(Technology)板で、「ベアメタルで全部動かせばいいのに、コンテナを使う意味は何なのか」という身も蓋もない疑問から始まったスレッドが伸びていた。これに対し、環境を宣言的に管理できる点、複数のサービスを衝突させずに同じマシン上で動かせる点、セキュリティ面での隔離などが次々と挙げられた。一方で「開発を無駄に複雑にして開発者の給料を正当化するための企業ソフトだ」という冷めた意見や、「Dockerはroot権限で動く」という指摘に「デフォルトではそうだが、rootless設定も可能」と訂正が入るなど、擁護派と懐疑派のやり取りが続いた。
1 海外の名無しさん 2026-10-19 15:01
ベアメタルで全部動かせばいいのでは? コンテナを使う意味は何?
2 海外の名無しさん 2026-10-19 15:03
>>1 ファイルシステムが共有されない、宣言的に書ける、どこでも同じように動く
3 海外の名無しさん 2026-10-19 15:03
>>1 最近のAI系のゴミコードを動かして、いきなりベアメタル環境を乗っ取られないようにするためだよ
5 海外の名無しさん 2026-10-19 15:35
>>3 具体的にどうやるの? bubblewrapもfirejailもSELinuxもAppArmorも全然まともに機能しないんだが
11 海外の名無しさん 2026-10-19 16:46
>>3 Dockerはroot権限で動いてるじゃん
4 海外の名無しさん 2026-10-19 15:17
>>1 「コンテナの用途って何?」って、同じマシン上で同じソフト構成をX個、Y倍で動かせるってことだよ。コンテナなしでそれを自殺せずにできる?
6 海外の名無しさん 2026-10-19 15:42
>>1 ハードウェアとソフトウェアを切り離すためだよ。サーバーが1台を超えたら必要性が分かる
7 海外の名無しさん 2026-10-19 15:42
>>5 cgroupsとnamespaceだよ
8 海外の名無しさん 2026-10-19 15:45
>>1 「コンテナの用途」? 設定の一元管理だよ、クスッ
9 海外の名無しさん 2026-10-19 16:32
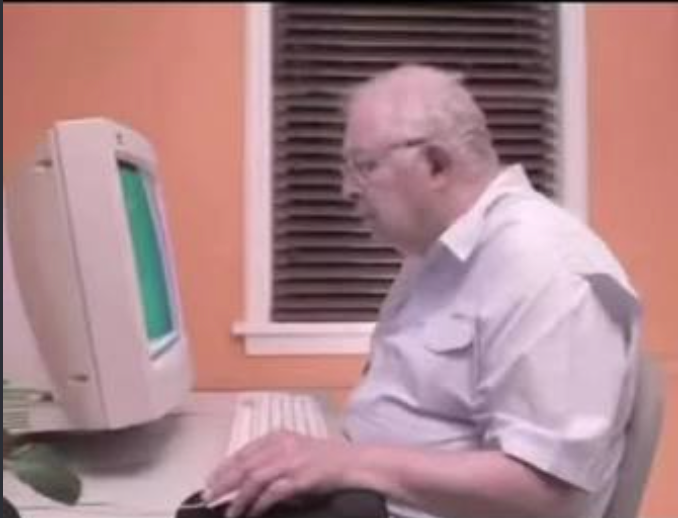
>>1 「Dockerって何のためにあるの?」(画像を貼る)
「Dockerって結局何のため?」海外エンジニアが議論
10 海外の名無しさん 2026-10-19 16:35
「同じコンピューター上で全部動かすのは大変すぎる」→「じゃあ全部のコンピューターにDockerを入れて同じことをやればいいじゃん、解決」
13 海外の名無しさん 2026-10-19 16:52
>>11 だからといってDockerコンテナがマシンのroot権限を持ってるわけじゃない。普通にnobody権限で動くプログラムより、Dockerコンテナの権限の方がむしろ少ないくらいだ
15 海外の名無しさん 2026-10-19 16:56
>>1 サーバー関連の作業は全部楽になるし、テスト関連の作業も相当楽になる
16 海外の名無しさん 2026-10-19 17:05
>>11 デフォルトではそうというだけ。rootlessで動くように設定すればいい
17 海外の名無しさん 2026-10-19 17:11
>>1 自分でまともなシステムコンポーネントを作れない奴らが、仕方なくサンドボックスに押し込めてるんだよ
19 海外の名無しさん 2026-10-19 17:18
>>1 無意味な企業ソフトだよ。開発プロセスを必要以上に複雑にして、結果的に長引かせて、それで「開発者」とやらの給料を正当化するための代物
20 海外の名無しさん 2026-10-19 17:43
>>1 「ベアメタル」って、うんざりするほど間抜けな用語だよな
22 海外の名無しさん 2026-10-19 17:48
>>1 セキュリティが上がるし、実用面でもコンテナ1つが事故って変なことになっても、被害がそのコンテナ内に収まってシステム全体が壊れずに済む。要は復元力の話だ
23 海外の名無しさん 2026-10-19 17:50
>>1 まずお前がコンテナが何か理解してるのか確認させてくれ

他サイトの新着

26 海外の名無しさん 2026-10-19 18:03
>>1 役に立たないゴミだね。俺はfinal_version_for_sure_this_time.zipをFTPでアップロードして、神の教え通りApacheサーバーに展開してるよ(画像を貼る)
「Dockerって結局何のため?」海外エンジニアが議論
27 海外の名無しさん 2026-10-19 18:10
>>24 VMはコストがかかりすぎるってのがコンテナを使う一番の理由だよ
28 海外の名無しさん 2026-10-19 18:12
>>27 でもDocker以前はみんなその(VMの)やり方でやってたわけで、言ってることは正しいけど、VMでも同じワークフローを再現しようと思えばできる、まあかなり面倒だろうけど

この話題の背景と論点

Dockerのコンテナ分離は、Linuxカーネルのcgroupsとnamespacesという仕組みを使って実現されている。VM(仮想マシン)がハードウェアごとエミュレートするのに対し、コンテナはホストのカーネルを共有するため軽量で起動も速いが、その分だけ隔離の強度はVMより弱いというトレードオフがある。スレ内で「Dockerはroot権限で動く」という指摘が出たのはこのためだが、実際にはDocker自体にrootless(root権限を使わない)モードが用意されており、設定次第でroot権限無しの運用も可能という訂正が入っている点は見落とされがちな事実。またbubblewrapやfirejail、AppArmorはDockerとは別系統のサンドボックス技術であり、スレ内の比較はやや前提の異なる技術を並べて語っている面もある。

※本記事は海外掲示板 4chan /g/ (Technology) のスレッド「What’s the Point of Docker?」から抜粋し、編集部で日本語に意訳したものです。訳文の責任は当サイトにあります。

この記事のリアクション

他サイトの新着

まだコメントはありません。

コメントする

誹謗中傷・個人を特定する書き込みは削除対象です。投稿は承認後に表示されます。

相互リンクサイト新着記事