【海外の反応】PHPの脆弱性、情報機関は2カ月前から把握? 海外掲示板で論争に
姉妹サイトの新着
海外のIT掲示板4chan「/g/」で、PHPの脆弱性を巡るスレッドが伸びた。投稿者は「情報機関(通称グロウィーズ)は開示の2カ月前からこのPHPのエクスプロイトを把握していたうえ、Linuxカーネルの重大な権限昇格の脆弱性も先週ようやくパッチが当たったばかりだ」と主張。これに対し「今どきPHPを使っている方が悪い」という自己責任論や、開示までの猶予期間が短すぎるという指摘、内通者の関与を疑う声が相次いだ。一方で「脆弱性があっても実際に悪用されるとは限らない」「オープンソースだから安全とは言い切れない」という反論も出て、セキュリティのあり方そのものを巡る議論に発展した。
それ、ウェブの7割だぞ
ドイツのホスティングを使ってるなら分かるだろ、バックエンドにPHPを使ってるところな。ドイツって実は日本とよく似てるんだよな
いいじゃん。ウェブは一度作り直すべきなんだよ
>開示の2カ月前から知ってた
こんな話、一体どれだけの奴が信じるんだ?
「責任ある」開示までの猶予期間って、昔は最低180日あったもんだけどな
>今日PHPの大きなニュースがあるから、それを自分たちの手柄にしよう、って腹だろ
>やめろ、このエクスプロイトをリークするな、使って稼がせろ、俺らのLLMが企業Xをハッキングしたとかブログで自慢させろ、って話だろ
これ、どこかの政府機関で働いてる内通者が絡んでるとしか思えない
「悪意を前提にするな、まず無能を疑え」とかよく言うけど、PHPの開発に関わってた連中だぞ。そりゃこうなるわ
インターネットは昔からずっと脆弱性だらけだったし、今はそれをAIで見つけてる時代なんだよな、って考えると不思議な気分になる
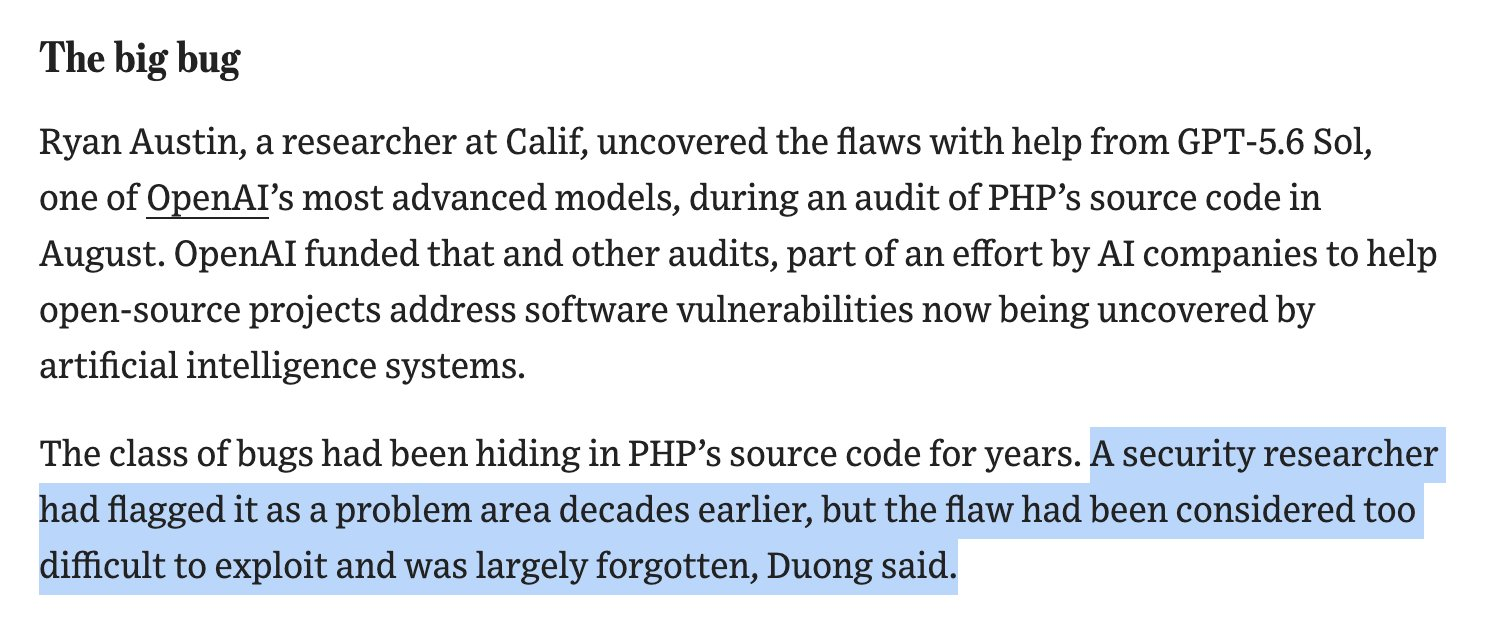
つまり2年も野放しだったRCEがあって、結局何も起きなかったってことか? 深刻度10のCVEでもしょせん大したことなくて、セキュリティなんて茶番ってことか?
脆弱性はどこにでもある。でも全部が実際に悪用されるわけじゃない
>結局何も起きなかった
それは「俺らの知る限りでは」な
もう10年以上前から指摘されてたことだぞ笑
Linusみたいなハッカーたちの負けだな
オッカムの剃刀をなんでみんな良い論拠だと思ってるのか、昔から理解できない。自分が平均よりかなり上だと思ってるならともかく、「愚かさ」をデフォルトの前提にする論理的根拠なんて無いだろ
それオッカムの剃刀じゃないぞ
この話題の背景と論点
投稿にある「グロウィーズ」は英語圏でCIAなど情報機関の人間を指す俗語で、脆弱性の存在を政府機関が事前に把握し利用していたのではという疑惑は海外のセキュリティ界隈で繰り返し出てくる話題だ。レスで触れられている「責任ある開示」は、発見者が脆弱性を公表前にベンダーへ伝え、修正までの猶予期間を置く慣行で、かつては90〜180日が目安とされてきた。スレで意見が割れたのは大きく2点で、ひとつは「今どきPHPを使う方が悪い」という自己責任論と、開示の遅れ自体を問題視する立場の対立。もうひとつは「オープンソースは多くの目で見られているから安全」という従来の主張に対し、今回の件はその前提自体を揺るがすのではという反論だった。なお投稿者が具体的なCVE番号や公式発表を示しているわけではなく、スレの内容はあくまで海外ユーザーの受け止め方である点には注意したい。
※本記事は海外掲示板 4chan /g/ (Technology) のスレッド「Glowies knew of the PHP exploit 2 months in advance and another critical privilege escalation exploit in the linux kerne」から抜粋し、編集部で日本語に意訳したものです。訳文の責任は当サイトにあります。

まだコメントはありません。