CNNやBBCに不正コード配信、Optimizely改ざんを海外で議論
姉妹サイトの新着
サイバーセキュリティ企業HudsonRockは、A/Bテストツール「Optimizely」のスクリプトが乗っ取られ、CNN・BBC・Zoomなど大手サイトの訪問者に不正コードが配信されていたとの調査結果を発表した。この件を伝える記事をきっかけに、海外の技術掲示板4chan /g/では「報道機関のサイトがなぜサードパーティのスクリプトを実行する必要があるのか」という根本的な疑問から議論が始まった。BBCはJavaScriptを無効にしても動作する数少ないサイトだという指摘や、サプライチェーン攻撃への防御策としてサブリソース整合性やuBlock Originの動的フィルタリングを使う工夫、依存関係の自動更新が精査されずに承認されがちな運用上の問題点まで、技術的な議論に発展した。
ハッカーがOptimizelyのスクリプトを乗っ取り、CNN・BBC・Zoomなど大手サイトの訪問者に不正コードを配信していた。
サイバーセキュリティ企業HudsonRockは、これらのサイトが訪問者に不正コードを配信していた証拠を見つけたと発表した。
出典: thehackernews.com / 元記事はこちら
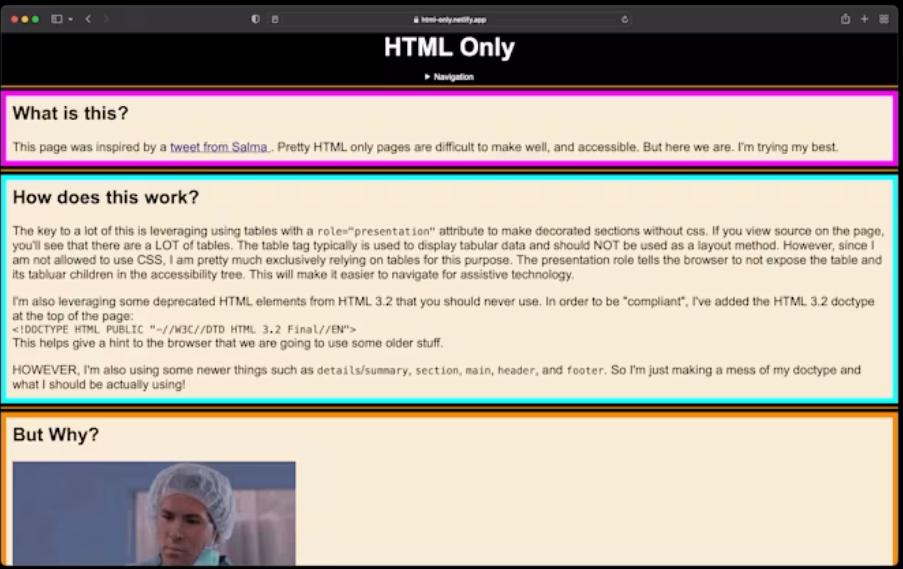
そんな必要はない。JavaScriptを無効にしてBBCのサイトに行ってみろ、ちゃんと動くぞ。ネットでも数少ない、そこをきちんと配慮しているサイトの一つだ。
(とはいえ、サイトごとにスクリプトを止める設定がブラウザ側で面倒で分かりにくいのも事実で、それでBBCを責めるのは筋違いだけどな)
>乗っ取られてこれだよ
「||optimizely.com^$third-party」
アドブロックに感謝だな。
お前も今まさにそれをやってるだろ、ここに書き込んでる以上。
そういうのを防ぐための署名ハッシュってなかったか?
そう、バージョンを固定(ピン留め)することもできる。でも常に最新版を配信したいなら、それは避けたいはずだ。
それが答えなんだけど、結局みんな自動更新に行き着く。Dependabotが毎日5件もプルリクエストを出してきて、誰かがろくに見ずに承認・マージしてるのが実情だ。
「Optimizely」って、何に使うんだ?
影響を受けたタブで暗号資産のアドレスを書き換えたり、可能な場合はクリップボードの内容を取得していたらしい。あとiOS 18.6以下への攻撃も試みたようだが、成功したかは不明。
この手の攻撃は何年も前からよくあるパターンだな。だから俺はuBlock Originの動的フィルタリングが好きなんだ。
* * サードパーティのフレームをブロック
* * サードパーティのスクリプトをブロック
4chan.org 4cdn.org は許可
cdnjs.cloudflare.com は許可
challenges.cloudflare.com は許可
BBCなんて名前を組織につけたの誰だよ、笑
(画像のみの返信)
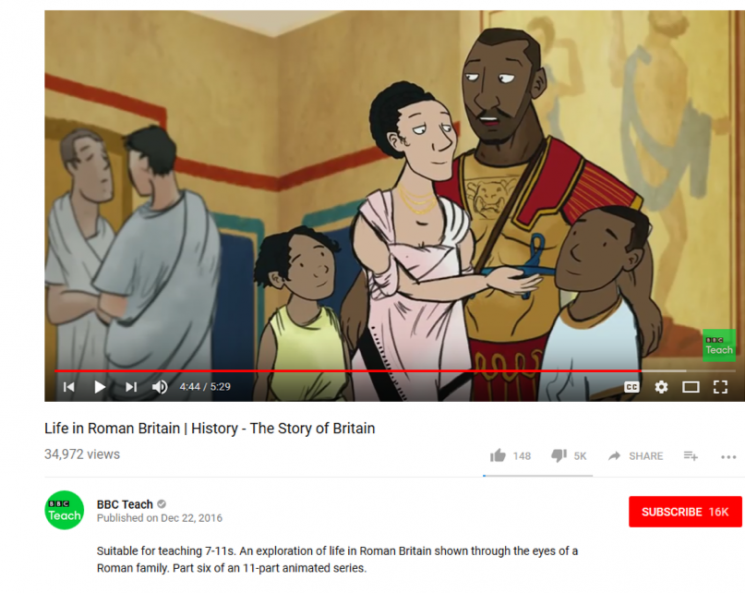
ブリティッシュ・ブレインウォッシング・カンパニー(英国洗脳社)ってことだろ
他サイトの新着
「iOS 18.6」
まあ、darkswordが影響してたバージョンが何であれ、それのことだろうな
地球上に現存する最古の公共放送局だぞ、間抜け。
でも俺はBBCのサイトには行かないけどな
おい、受信料(ライセンス料)はもう払ったのか?
公共放送なんて存在自体が間違いだった
(画像)
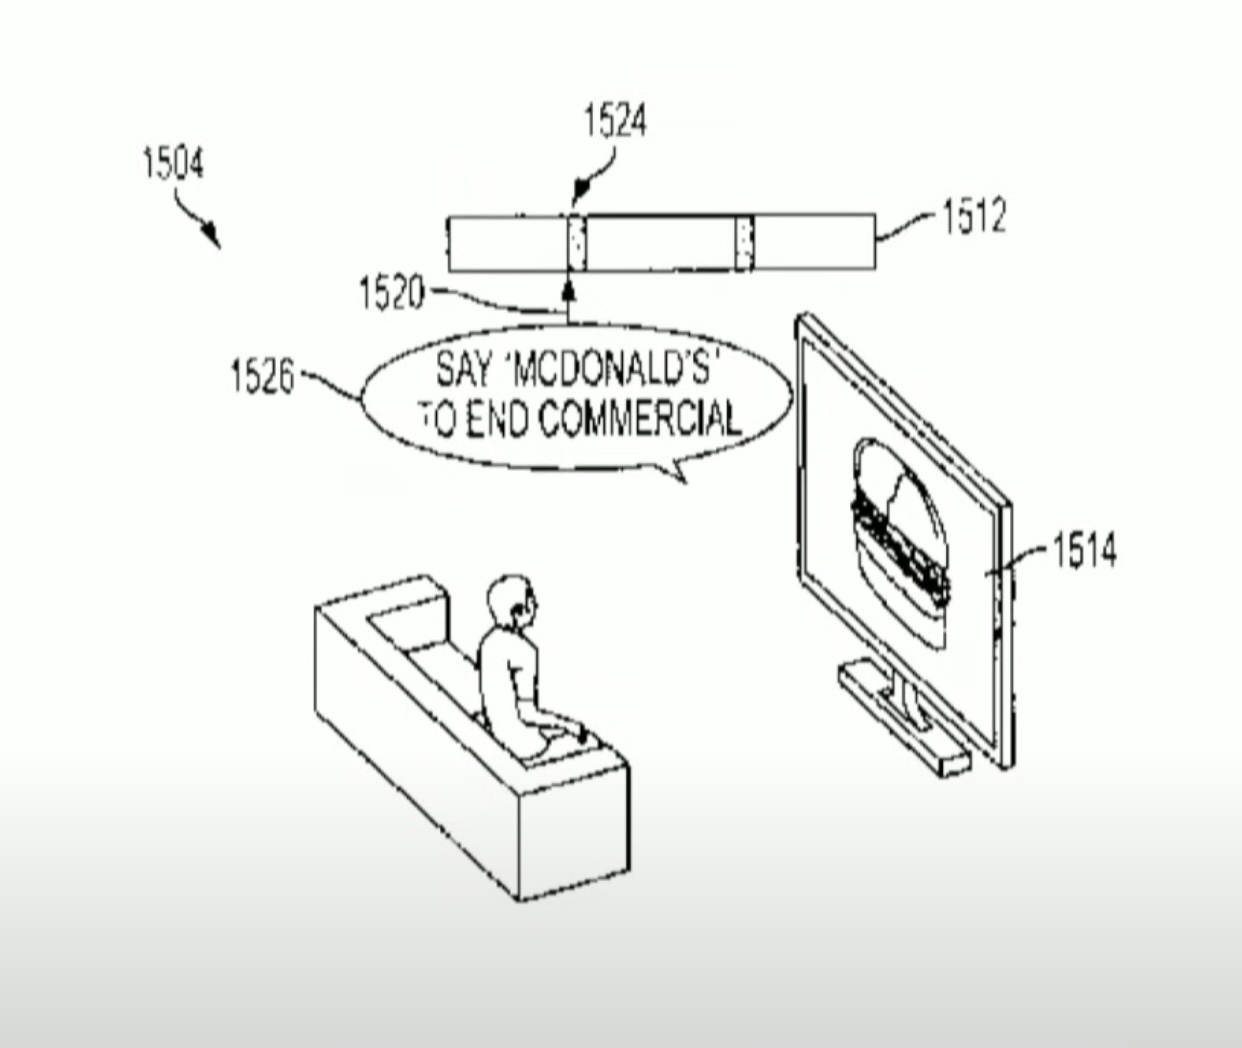
「ウェブサイトはプログラムコードを自動実行すべき」
―完全におかしくなった人間の発言
「おかしくなった人間」さんね
この話題の背景と論点
Optimizelyはウェブサイトの表示内容をテスト・最適化するためのサードパーティスクリプトを提供するサービスで、多くの大手メディアやEC企業が計測・マーケティング目的で導入している。こうした外部スクリプトが改ざんされて不正コードを配信する手口は「サプライチェーン攻撃」と呼ばれ、過去にも同種の事例が繰り返されてきた。スレッド内で意見が割れたのは、報道機関のサイトが外部スクリプトに依存すべきかという点で、「HTMLだけで十分」という主張と、「BBCのようにJavaScriptなしでも動く設計を評価すべき」という主張が対立した。また、署名ハッシュ(サブリソース整合性)でスクリプト改ざんを検知する手段があるにもかかわらず、常に最新版を配信したい運用上の都合から普及が進まず、依存関係の自動更新プルリクエストが十分な検証なく承認されがちだという運用面の課題も指摘されており、対策の難しさが議論の核心になっている。
※本記事は海外掲示板 4chan /g/ (Technology) のスレッド「Hackers hijacked Optimizely scripts to serve malicious code to visitors of CNN, BBC, Zoom and other major sites.」から抜粋し、編集部で日本語に意訳したものです。訳文の責任は当サイトにあります。

まだコメントはありません。