【海外の反応】NGINXのHTTP/2処理にRCE級脆弱性 深刻度めぐり海外エンジニアが議論
姉妹サイトの新着
NGINXのHTTP/2処理に、ヒープバッファオーバーフローからRCE(リモートコード実行)に至る可能性がある脆弱性(CVE-2026-123007)が報告された。海外の掲示板4chan /g/では、HTTP/2が主要ディストリのnginxバイナリに標準で組み込まれている点や、F5のIngressコントローラーでもデフォルト有効になっている点が指摘され、影響範囲の大きさが話題になった。一方で、実際にRCEを成立させるには約128GBのHTTP/2データを送り込む必要があるとの記述もあり、「結局はnothingburgerか」と深刻度を巡る評価が分かれた。
(画像を貼って反応するだけ)
同意。みんな今すぐHTTP/3に移行すべきだ。
また『バイブコーディング勢』の手柄か
さすがAI様、脆弱性発見までやってくれるとは
>誰かが修正パッチを出す
>Claudeにパッチのdiffを取らせる
>『AI様の仕業だ!!!!』
(画像を貼る)
>このプロセスのworker_connectionsが少ないと
うちの激安VPSじゃそこまで到達するの無理そう
経験ゼロだろお前。HTTP/2は主要なLinuxディストリのnginxに標準で組み込まれてる。『http2 on;』で有効化する必要はあるけど、バイナリには入ってるし多くのサイトが使ってる。
>大したことない
>そんな使い方してる人いない
>泣いてませんよ
(画像)
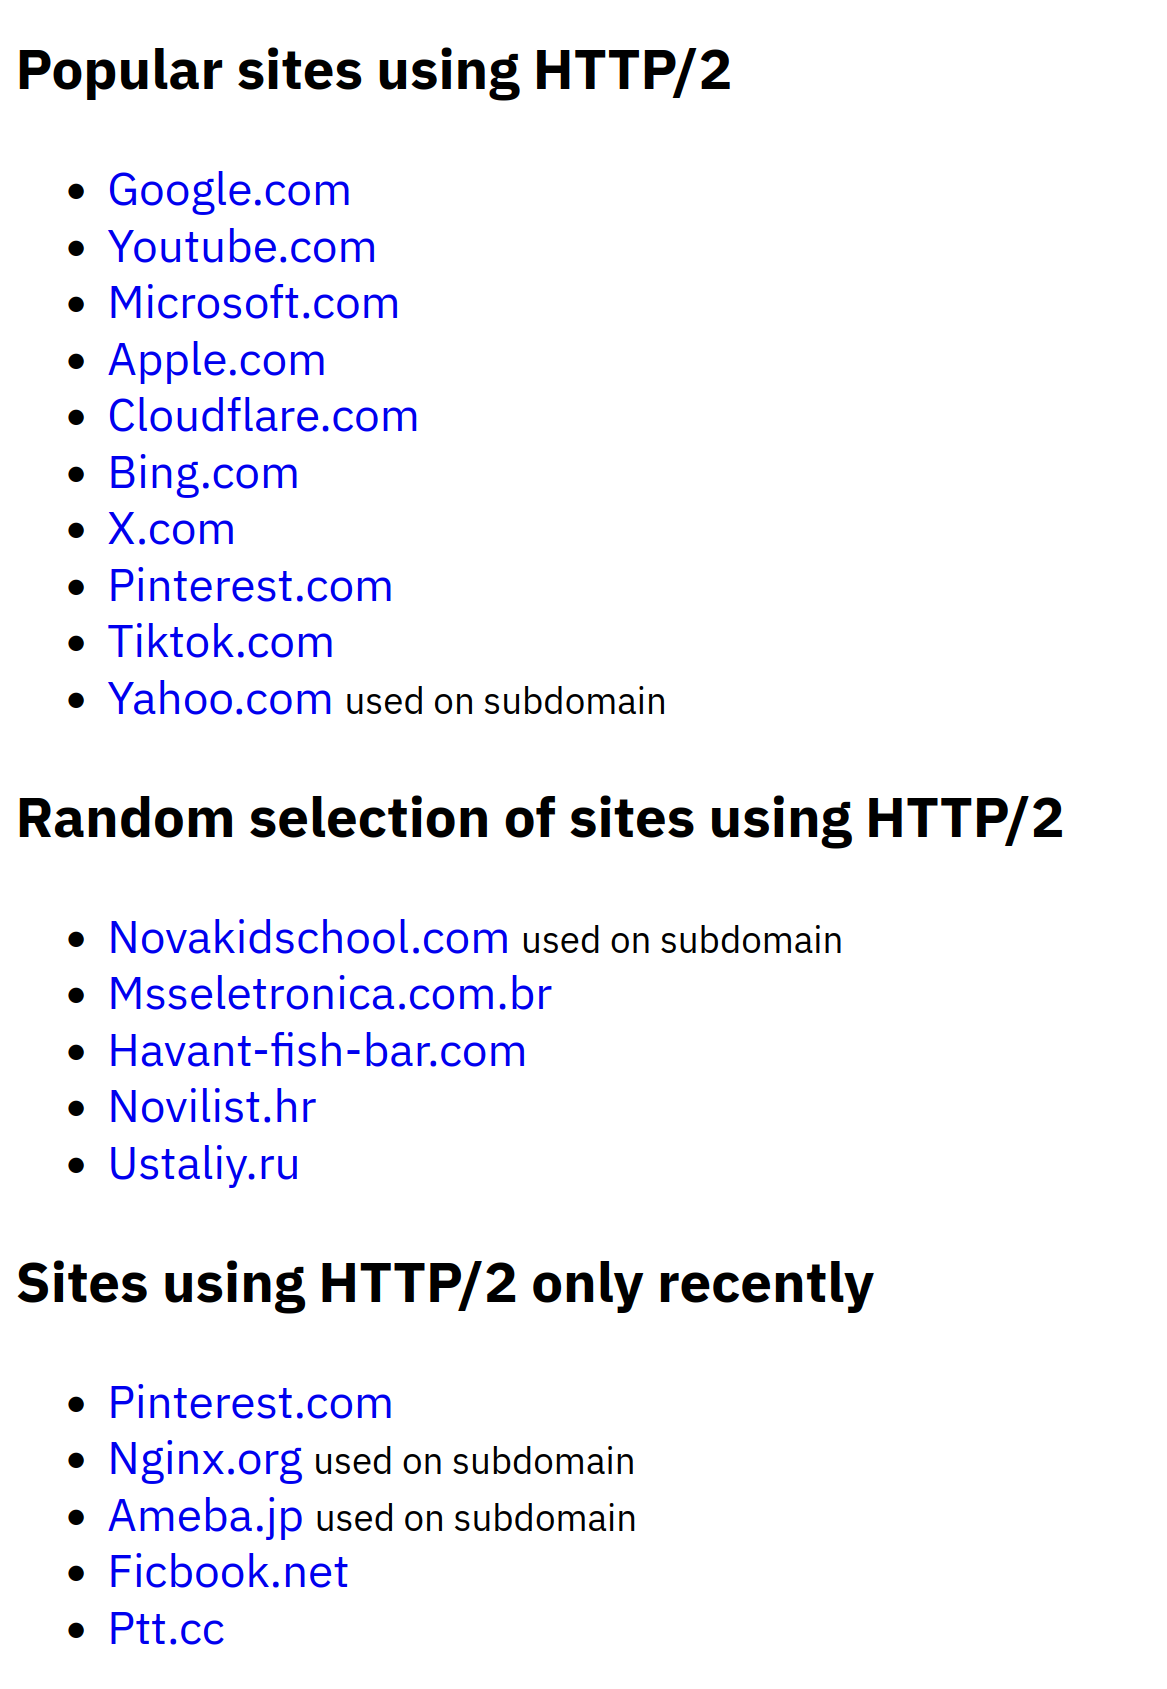
うちのフリートで立ち上げてるnginx全部で有効になってるよ。単一コネクションでの多重化/バイナリフレーミングのためにね。少なくとも今朝までは有効だった。
F5のIngress Controllerでもデフォルト有効だから、クラウド事業者側でも今朝は結構荒れてるはず。
お前まだ2015年の感覚で生きてるのか
>このモジュールはデフォルトでビルドされない
それはソースからビルドする場合にそのフラグを付けないと組み込まれないって意味。でもほとんどのバイナリパッケージには最初から入ってる。
vhostレベルでも有効/無効を切り替えられるからね。複数ドメイン・複数VM/コンテナに散らばった設定を全部洗い出して確認しないといけない人たちに合掌。
grep/sedで直せる程度の話だよ。それにグローバル設定を全サーバーブロックにインポートしてない運用なら、そもそも色々厳しいと思う。
これ、結局『大したことない』案件っぽいな
>新しいプロトコルをQUICと名付ける
>遅い
どういうことだ?
TCPはカーネル内で動くけど、QUICはUDPを使ってユーザースペースで動くから遅い(オーバーヘッドが大きい)んだよ。高速化できないってわけじゃないけど。
まあ最近のLinux批判派の半分はモノリシックカーネルのことで文句言ってるくらいだしな…
でもUDPにio_uring使えば、カーネル並みの速度出せるんじゃない?
他サイトの新着
バーガーが食いたいのにバンズしかない
発想を転換しろ(バンズの外で考えろ)
nothingburger(大した事ない案件)の状況は?
>CVE-2026-123007を使ってRCEするには、かなりの量のHTTP/2データ、だいたい128GB分の通信を送り込む必要がある。利用可能な帯域と接続タイムアウトの両方が、インターネット越しの実際の攻撃を制限する要因になる。
この話題の背景と論点
今回のCVE-2026-123007は、NGINXがHTTP/2のフロー制御ウィンドウを処理する際に閾値を超え、ヒープバッファオーバーフローを起こす不具合で、ASLR(アドレス空間配置のランダム化)が無効または回避可能な環境ではRCEに発展しうるとされる。スレ内で割れたのは「深刻度」の評価だ。HTTP/2は多くのLinuxディストリのnginxバイナリに標準で組み込まれ、F5のIngressコントローラーなど一部製品ではデフォルト有効という指摘があり、影響範囲は広いとの見方が出た。一方、実際に悪用するには約128GBのHTTP/2データを送り込む必要があるとされ、帯域やタイムアウトの制約から「現実的な攻撃は難しいnothingburger」という評価も出た。読者が誤解しやすいのは、脆弱性の存在そのものと実際の攻撃可能性(エクスプロイタビリティ)は別問題だという点。スレ後半のRustとC言語の優劣論やQUIC/io_uringの話題は、この脆弱性と直接の技術的因果関係はなく、技術者コミュニティでよく見られる脱線的な持論の応酬である。
※本記事は海外掲示板 4chan /g/ (Technology) のスレッド「NGINX + http2 == RCE」から抜粋し、編集部で日本語に意訳したものです。訳文の責任は当サイトにあります。

まだコメントはありません。