【海外の反応】Rustのzip脆弱性からNULL論争、OpenBSDは無関係と判明
姉妹サイトの新着
海外の掲示板4chanのプログラミング板(/g/)で、「OpenBSDは安全(secur-ACK)」という語呂合わせのスレッドが立ち、C/C++とRustのどちらが安全な言語かという昔からの論争に発展した。きっかけは、Rust製のzip解凍ライブラリ「zip-rs」に深刻度10.0の脆弱性が見つかり、修正済みパッケージへの更新が追いついていないユーザーがハッキングされたという報告。議論はNULLポインタを「10億ドルの失敗」と呼ぶ有名な逸話や、C標準の仕様解釈にまで広がった。なお今回の騒動でOpenBSDそのものは影響を受けていない。
>OpenBSDは安全だぞ、ACK(了解)
>>1
もうCとC++はやめた方がいい。あんなゴミ言語使ってられない
もうCとC++はやめた方がいい。あんなゴミ言語使ってられない
>>2
>Rustを使う
>zipファイルでハッキングされる
>原因はzip-rsの深刻度10.0の脆弱性
>1ヶ月前に修正済みだけど自分が使ってたパッケージがまだ更新されてない
>な、依存関係が変わるたびに全部のRustパッケージを再ビルドしなきゃいけないんだわ
>Rustを使う
>zipファイルでハッキングされる
>原因はzip-rsの深刻度10.0の脆弱性
>1ヶ月前に修正済みだけど自分が使ってたパッケージがまだ更新されてない
>な、依存関係が変わるたびに全部のRustパッケージを再ビルドしなきゃいけないんだわ
(画像を貼った)
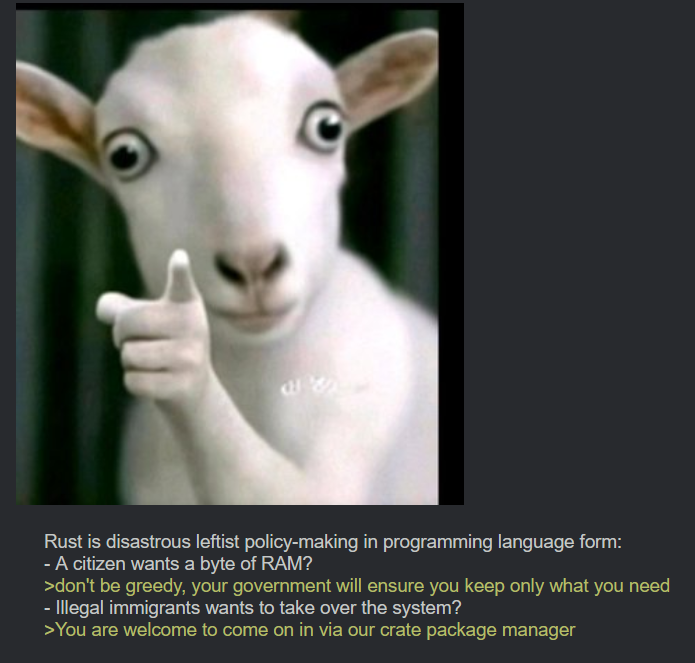
>>3
Rustを使ってれば、いやC++17でもこの脆弱性は起きなかったはずだ
Rustを使ってれば、いやC++17でもこの脆弱性は起きなかったはずだ
>>4
muslが実装の歴史を無視してC標準をわざと破ってなければこんなこと起きなかった。muslは適当に作られたゴミだからな
muslが実装の歴史を無視してC標準をわざと破ってなければこんなこと起きなかった。muslは適当に作られたゴミだからな
>>4
なんでそう思うんだ?
なんでそう思うんだ?
>>1
(お前が)
>何かが安全だと思ってるとはな
(お前が)
>何かが安全だと思ってるとはな
>>6
オプション型が無いから"*"を返すのと、C標準がどう関係あるんだ
オプション型が無いから"*"を返すのと、C標準がどう関係あるんだ
>>7
C標準が決めてる通りNULLを返すべきだったからだよ
C標準が決めてる通りNULLを返すべきだったからだよ
>>8
NULLって「10億ドルの失敗」って言われてるやつじゃないの?
NULLって「10億ドルの失敗」って言われてるやつじゃないの?
>>9
NULLがあるのは当然のことで、本当の間違いは言語が*!と*?をサポートしてなかったこと。オプティマイザが*?を*!として誤って扱ったのが問題なんだよ
NULLがあるのは当然のことで、本当の間違いは言語が*!と*?をサポートしてなかったこと。オプティマイザが*?を*!として誤って扱ったのが問題なんだよ
>>10
std::optionがあるんだから、バグの原因になった"*"を返す必要もないし、セグフォにつながるからって避けてたNULLを使う必要もない
std::optionがあるんだから、バグの原因になった"*"を返す必要もないし、セグフォにつながるからって避けてたNULLを使う必要もない
>>11
Rustを使ってたらバックドアを実装しなかったとでも言うのか?
Rustはzipファイルを解析するだけでRCE脆弱性を起こす言語だってことを忘れてないか
Rustを使ってたらバックドアを実装しなかったとでも言うのか?
Rustはzipファイルを解析するだけでRCE脆弱性を起こす言語だってことを忘れてないか
他サイトの新着
>>3
>Rustに深刻度10.0の脆弱性が1個あるぞ!大変だ!
その間にC++は60億件以上(カウント中)、しかもどれが危険か警告する仕組みすらない
>Rustに深刻度10.0の脆弱性が1個あるぞ!大変だ!
その間にC++は60億件以上(カウント中)、しかもどれが危険か警告する仕組みすらない
>>19
俺はzipファイルでハッキングされたことなんて一度もない。
Rust信者には言えないセリフだよな
俺はzipファイルでハッキングされたことなんて一度もない。
Rust信者には言えないセリフだよな
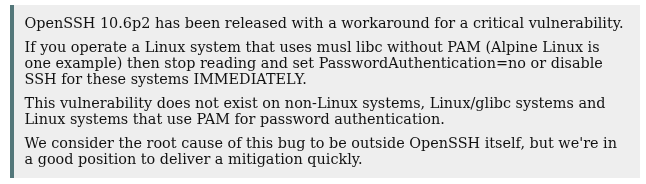
OpenBSDは今回のハッキングの影響を受けてないのに、誰もそれを指摘してないんだが…
>>1
>AlpineとOpenBSDを同じものだと思ってる
アメリカの教育の成果だな
>AlpineとOpenBSDを同じものだと思ってる
アメリカの教育の成果だな
>>1
お前、スレ主釣ってるだろ?
お前、スレ主釣ってるだろ?
この話題の背景と論点
NULL参照を「10億ドルの失敗」と呼んだのは、ALGOL Wを設計した計算機科学者トニー・ホーアが2009年の講演で使った表現で、プログラミング業界でよく引用される逸話。今回話題になったzip-rsの脆弱性も、Rustという言語自体の欠陥ではなく依存ライブラリの実装不備が原因とされており、Rust支持派とC/C++支持派のどちらの主張にも一部正当性がある。スレのタイトルは「OpenBSDは安全(secur-ACK)」という語呂合わせだが、実際には今回の脆弱性騒動にOpenBSDは関与しておらず、スレ内でも無関係だと指摘されている。言語の優劣論争は技術系海外フォーラムで定期的に再燃する話題で、脆弱性の技術的な評価よりも「どの言語が叩かれるべきか」という感情的な応酬に流れやすい点は押さえておきたい。
※本記事は海外掲示板 4chan /g/ (Technology) のスレッド「>OpenBSD is secur-ACK」から抜粋し、編集部で日本語に意訳したものです。訳文の責任は当サイトにあります。
この記事のリアクション

まだコメントはありません。