【海外の反応】OpenSSH脆弱性報告から「SSHを公開するな」論争に

姉妹サイトの新着

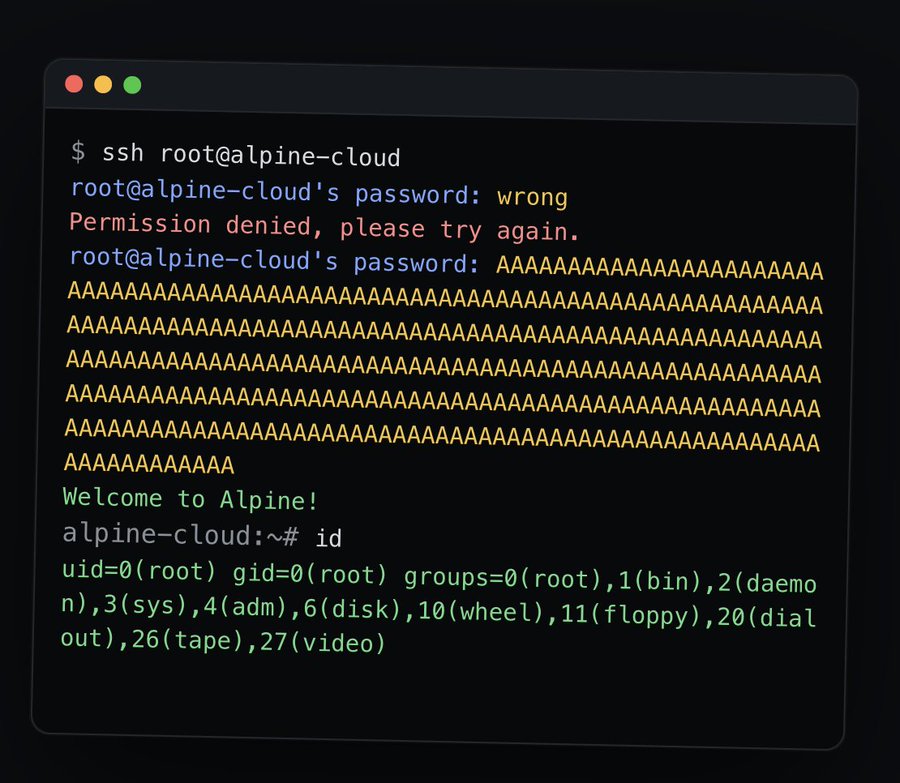
海外の掲示板4chan /g/に、「ほら、これがお前のオープンソースだ、最強のセキュリティを堪能しろよ」と皮肉気味にSSHの脆弱性情報を貼ったスレッドが立った。きっかけはAlpine Linuxが2026年11月5日に公開した、OpenSSHのパスワード認証バイパスに関する注意喚起だ。スレは最初、投稿の略語を「RSSフィード」と間違えた住民の勘違いから盛り上がったが、途中から「そもそもSSHをインターネットに公開するべきか」という実務的な論争に発展した。公開派は「鍵認証なら問題ない」、慎重派は「WireGuardなどVPN経由にすべき」と意見が割れ、OpenWrtの標準実装はOpenSSHではなくDropbearだという指摘も飛び出した。

ほら、これがお前のオープンソースだ、最強のセキュリティを堪能しろよ

出典: sshhole.com / 元記事はこちら
2 海外の名無しさん 2026-11-05 15:07
もうSSHフィードが動いてるよ。スレ立てるならせめて話の本質に関係あることを書けよ
6 海外の名無しさん 2026-11-05 15:25
RSS***フィードだろ笑
4 海外の名無しさん 2026-11-05 15:17
気になって見たけど、sshの問題っぽく見せてるだけでmuslの問題ってわけじゃない。嘘とは言わないけど、わざとそう誤解させる書き方にしてる気がする
7 海外の名無しさん 2026-11-05 15:25
だからSSHのポート番号は必ず変えとけって言ってるんだよ、じゃないと一瞬でハッキングされるぞ。あとSSIDを隠すのも忘れずに
8 海外の名無しさん 2026-11-05 15:31
しょぼい釣りだな。ついでにMicrosoftのセキュリティ更新ページのリンクも貼ってやろうか?
10 海外の名無しさん 2026-11-05 15:35
「しょぼい釣り」?これを見ても同じこと言えるか(Alpine Linux公式のパスワード認証バイパス告知リンク)。お前頭おかしいだろ
11 海外の名無しさん 2026-11-05 15:35
うちのAruba AP-105(OpenWrt 25.12.5)だと257文字のパスワードでrootログインできないんだけど、どうやったら再現できる?
12 海外の名無しさん 2026-11-05 15:36
これってヤバいやつ?おれ初心者なんだけど(画像リンク)
【海外の反応】OpenSSH脆弱性報告から「SSHを公開するな」論争に
13 海外の名無しさん 2026-11-05 15:37
大したことなくね(nothingburger)(Hacker Newsのリンク)
15 海外の名無しさん 2026-11-05 15:43
笑える、完全に手抜きコードだな(画像リンク)
【海外の反応】OpenSSH脆弱性報告から「SSHを公開するな」論争に
18 海外の名無しさん 2026-11-05 15:56
OpenWrtってopensshじゃなくてdropbear使ってなかったか?
20 海外の名無しさん 2026-11-05 15:58
その通り(GIFリンク)
【海外の反応】OpenSSH脆弱性報告から「SSHを公開するな」論争に
19 海外の名無しさん 2026-11-05 15:57
ただの中身のない駄スレだろ、終わり
21 海外の名無しさん 2026-11-05 17:10
タイトルだと「*sshole」なのに、URLは「sshhole」になってるぞ
23 海外の名無しさん 2026-11-05 17:19
ドメイン名にアスタリスクは使えないだろ
24 海外の名無しさん 2026-11-05 17:30
nc -eがあるのに、なんでみんなsshを使うんだ?
25 海外の名無しさん 2026-11-05 17:40
SSHをインターネットに公開するなんて、どんな理由があってもやるべきじゃない
27 海外の名無しさん 2026-11-05 17:43
(画像リンク)
【海外の反応】OpenSSH脆弱性報告から「SSHを公開するな」論争に

他サイトの新着

26 海外の名無しさん 2026-11-05 17:41
いや、できるはずだぞ
28 海外の名無しさん 2026-11-05 17:43
めんどくさいからだよ。俺のVPSにハッキングする価値なんてないし、鍵認証で十分動いてる。次の質問どうぞ
29 海外の名無しさん 2026-11-05 17:44
「めんどくさいから」って、俺もそうだけど、それでもWireGuardとか他の何かは使ってるぞ。AIにでも設定させろよ
30 海外の名無しさん 2026-11-05 17:46
OpenWrtは置き換えない限りdropbearを使ってる

この話題の背景と論点

OpenSSHのパスワード認証バイパスは度々話題になるテーマだが、鍵認証(pubkey)運用のみであれば影響を受けないケースが多く、スレ中で「鍵認証なら問題ない」という声が出たのもそのためだ。一方で、煽り気味な投稿を「釣りだろ」と切り返す住民もおり、Hacker News上でも同じ話題が「大したことはない(nothingburger)」と評されていたという指摘があることから、深刻度の評価は海外コミュニティ内でも割れている。もう一点補足すると、家庭用ルーターで広く使われるOpenWrtは標準でOpenSSHではなくDropbearという別のSSH実装を採用しており、今回の脆弱性がルーターに即座に影響するとは限らない。この違いを知らないと、スレの半分冗談めいた「SSHを公開するな」という忠告が、どのデバイスにも当てはまる話のように誤解されやすい。

※本記事は海外掲示板 4chan /g/ (Technology) のスレッド「>here’s your open source bro, enjoy your superior security」から抜粋し、編集部で日本語に意訳したものです。訳文の責任は当サイトにあります。

この記事のリアクション

他サイトの新着

まだコメントはありません。

コメントする

誹謗中傷・個人を特定する書き込みは削除対象です。投稿は承認後に表示されます。

相互リンクサイト新着記事