【海外の反応】OpenSSH脆弱性報告から「SSHを公開するな」論争に
姉妹サイトの新着
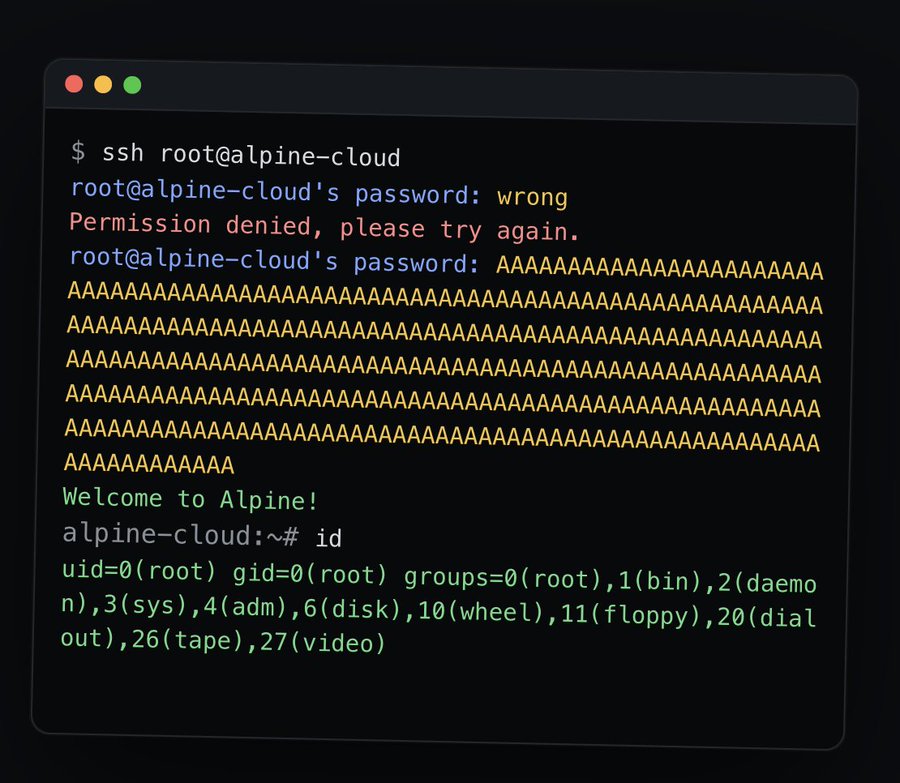
海外の掲示板4chan /g/に、「ほら、これがお前のオープンソースだ、最強のセキュリティを堪能しろよ」と皮肉気味にSSHの脆弱性情報を貼ったスレッドが立った。きっかけはAlpine Linuxが2026年11月5日に公開した、OpenSSHのパスワード認証バイパスに関する注意喚起だ。スレは最初、投稿の略語を「RSSフィード」と間違えた住民の勘違いから盛り上がったが、途中から「そもそもSSHをインターネットに公開するべきか」という実務的な論争に発展した。公開派は「鍵認証なら問題ない」、慎重派は「WireGuardなどVPN経由にすべき」と意見が割れ、OpenWrtの標準実装はOpenSSHではなくDropbearだという指摘も飛び出した。
ほら、これがお前のオープンソースだ、最強のセキュリティを堪能しろよ
出典: sshhole.com / 元記事はこちら
他サイトの新着
この話題の背景と論点
OpenSSHのパスワード認証バイパスは度々話題になるテーマだが、鍵認証(pubkey)運用のみであれば影響を受けないケースが多く、スレ中で「鍵認証なら問題ない」という声が出たのもそのためだ。一方で、煽り気味な投稿を「釣りだろ」と切り返す住民もおり、Hacker News上でも同じ話題が「大したことはない(nothingburger)」と評されていたという指摘があることから、深刻度の評価は海外コミュニティ内でも割れている。もう一点補足すると、家庭用ルーターで広く使われるOpenWrtは標準でOpenSSHではなくDropbearという別のSSH実装を採用しており、今回の脆弱性がルーターに即座に影響するとは限らない。この違いを知らないと、スレの半分冗談めいた「SSHを公開するな」という忠告が、どのデバイスにも当てはまる話のように誤解されやすい。
※本記事は海外掲示板 4chan /g/ (Technology) のスレッド「>here’s your open source bro, enjoy your superior security」から抜粋し、編集部で日本語に意訳したものです。訳文の責任は当サイトにあります。

まだコメントはありません。