【海外の反応】パスワードは手書きか管理ツールか、海外で侃々諤々の議論に
姉妹サイトの新着
海外掲示板4chanのプログラミング板「/g/」で、パスワード管理の方法を巡る議論が盛り上がった。スレ主はパスワード管理ツールについて「単一障害点を増やしているだけで解決になっていない」と主張し、暗記派や手書き派の意見が次々と集まった。中には「高校時代のノートに書き続けている」「ユークリッドの原論の中に隠している」といった実例も挙がり、セルフホスト型なら安全だという反論や、本当に危険なのは使い回しだという指摘も出た。さらに「銀行のパスワードが数年前まで6文字の英数字だった」という驚きの情報も話題になった。
>なぜか他の誰もやってないっぽい
俺もしばらくやってたけど、そのうち自分で書いた意味が分からなくなった
面白半分で、自分にしか分からない変なあだ名で電話番号を保存してたことがある。今でも解読不能な番号が4件残ってる
>結局パスワードを全部同じ場所に書いてるだけじゃん
>パスワードを暗号化するなんてダメに決まってるだろぉぉぉ!
反論の余地がない解決策を教えてやるよ:
1. パスワードマネージャーでパスワードを生成する
2. そこに自分で20文字追加する
3. その20文字だけ手元に書いておく。これならマネージャーが漏れても、そこそこ複雑なパスワードが残る
>パスワードの最大文字数が24文字までのサイトだったらどうすんの
24文字制限のサイトなんてあるのか?20文字までってのは見たことあるけど、それはアルゴリズムの選定が悪かったせいだった
うちの銀行、数年前まで英数字6文字・大文字小文字の区別なしがパスワードだったぞ
>つまり障害点が複数になるってことか
>ところが実際は、それが今の時代のほぼどんな手口よりも難しくて、むしろ安全性が高いことが分かった
騙された気分だ
クラウドのサービスを使うより、ゲームのフォルダの中に隠した、自分のPC上のローカル暗号化ファイルの方がまだ信用できる
俺は現存する最強の暗号化方式を使ってる
パスワードマネージャーは自分でホストできるんだよ、分かってないな
そもそも俺のパスワードマネージャーはローカルの暗号化ファイルだし
本当の問題は、パスワードを使い分けることより、こまめに変えないことだと思う。もう使ってない古いサービスからの漏洩でも、同じパスワードを使い続けてたら、そこから狙われる
どこに書くんだよ?パソコンの中?紙に?何百個ものパスワードを一箇所で管理しなきゃいけないなら、安全かつ効率的に保存・入力・検索できる仕組みが必要になるよな。そういう問題を解決してくれるものがあればいいのに…残念だな
他サイトの新着
俺はユークリッドの『原論』の中に書いてる。あの本をわざわざ開く奴なんていないからな
さあ、24ってのは適当に言った数字。1ヶ月くらい前、最大26文字まで使えるサイトでアカウント作った記憶はある
>>28
それはさすがに嘘だろ
>それはさすがに嘘だろ
本当だよ。別のスレの情報だと2024年8月に変更されたらしい
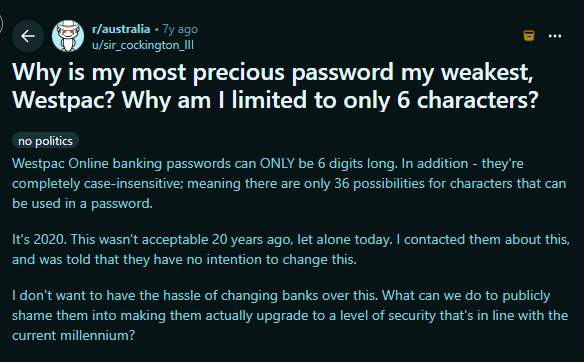
銀行はこの世で一番動きが遅い組織だからな。よほどの奇跡でも起きない限り変わらないよ
今でも劣ったアルゴリズムのせいで8〜20文字しか使えないサイトはある。でも先進国の銀行なら、どうせ二段階認証もついてるだろ
この話題の背景と論点
この手の議論で衝突するのは「集中管理によるリスク」と「分散管理の非現実性」のどちらを重く見るかという点だ。パスワードマネージャーは1つの金庫が破られれば全滅する弱点があるが、数百件のパスワードを暗記や手書きで安全に運用するのも現実的ではない。スレ内で出た「使い回しの方が危険」という指摘は、実際の漏洩事件の多くが使い回しパスワードの悪用から広がっている現状を踏まえると的を射ている。また一部サイトがパスワードを20〜24文字程度に制限している背景には、bcryptなど一部の暗号化アルゴリズムが入力長を72バイトまでしか扱えないという技術的な制約が関係している場合がある。銀行のように古いシステムほどこうした制約を引きずりやすく、スレで出た「数年前まで6文字」という話も、レガシーな金融システムの更新の遅さを象徴する一例といえる。
※本記事は海外掲示板 4chan /g/ (Technology) のスレッド「adding a centralized point of failure is not solving a problem」から抜粋し、編集部で日本語に意訳したものです。訳文の責任は当サイトにあります。

まだコメントはありません。